 AI-Papers
- OpenAIがContent CredentialsとSynthIDの二重証明をDALL·E 3に実装
- C2PA標準に基づくメタデータと透かしでAI生成コンテンツを追跡可能に
- 開発者向けAPIを無償公開し、メディア事業者の検証ツール導入を支援
AI生成コンテンツの識別が急務に
生成AIの普及により、SNSやニュースサイトで目にする画像の多くがAI生成である可能性が高まっています。2026年には全オンライン画像の30%以上がAI生成になるとの予測もあり、選挙や災害時のフェイクニュース拡散が深刻な社会問題となっています。
こうした状況に対し、OpenAIは2026年5月、DALL·E 3で生成される全画像にContent CredentialsとSynthIDの二重の出所証明を組み込むことを発表しました。これはAI業界で初めて複数の検証技術を標準実装した取り組みであり、他のAI事業者にも波及する可能性があります。
学術界でも同様の動きが進んでおり、arXivはAI任せで作成された論文の著者を投稿禁止にするなど、AI生成コンテンツへの規制が本格化しています。
Content CredentialsとSynthIDの二重証明
OpenAIが採用したContent Credentialsは、C2PA(Coalition for Content Provenance and Authenticity)が策定した業界標準規格です。画像ファイルのメタデータに生成日時、使用モデル、編集履歴などを暗号署名とともに記録し、改ざんを検知できる仕組みです。
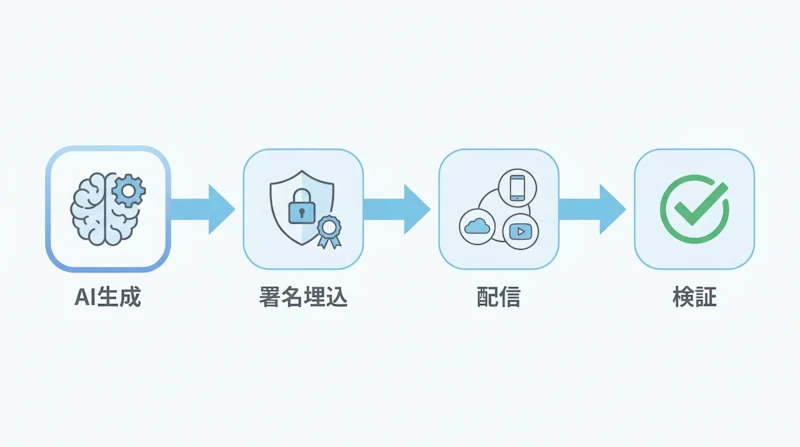
図に示すように、DALL·E 3が画像を生成すると同時にC2PA署名がメタデータに埋め込まれ、配信先のプラットフォームで検証可能になります。Adobe、BBC、Microsoftなど主要メディア企業がC2PAに参加しており、既存の検証ツールで即座に確認できます。
一方、SynthIDはGoogleが開発した電子透かし技術で、画像のピクセルレベルに人間の目には見えない識別子を埋め込みます。Content Credentialsがメタデータに依存するのに対し、SynthIDは画像データそのものに情報を保持するため、スクリーンショットやSNS再投稿で圧縮されても検証可能です。
OpenAIはこの二つの技術を組み合わせることで、メタデータが削除されても透かしで追跡でき、透かしが劣化してもメタデータで確認できるという冗長性を確保しています。
開発者向けAPIと業界への影響
OpenAIは同時に、Content Credentialsの検証APIを無償公開しました。メディア事業者やプラットフォーム運営者は、自社サービスに組み込むことで、ユーザーがアップロードした画像のAI生成判定を自動化できます。APIドキュメントではPythonとJavaScriptのサンプルコードが提供されており、数行のコードで実装可能です。
この取り組みはAI事業者間の競争にも影響を与えます。StabilityやMidjourneyもC2PA対応を表明していますが、SynthIDとの統合は未実装です。OpenAIの先行実装により、信頼性を重視する企業顧客や報道機関がDALL·E 3を選ぶ動機が強まる可能性があります。
一方で、技術的な課題も残されています。SynthIDの透かしは高度な画像処理で除去できる可能性があり、悪意ある利用者による回避手法の開発が懸念されます。また、Content Credentialsは対応プラットフォームでしか検証できないため、X(旧Twitter)やTikTokなど非対応SNSでは効果が限定的です。
それでも、AI生成コンテンツの出所を証明する業界標準が形成されつつあることは、偽情報対策の大きな前進といえます。今後、各国政府がAI生成コンテンツへのラベル表示を義務化する動きが加速すれば、Content CredentialsとSynthIDが事実上の標準技術として定着する可能性が高いでしょう。


