 AI-Papers
- OpenAIが2026年11月6日、AIネイティブのセキュリティ企業Hacktronとの提携を発表。両社のエンジニアと研究者が共同で優先検証領域を選定します
- 検証の焦点は、OpenAIのシステムが外部サービスと相互作用する接続部分。AIエージェントがサービス同士を繋ぐ構成の攻撃面を深く掘る狙いです
- 提携に伴いHacktronはDaybreak Red経由でフロンティアモデルへのアクセスを拡大。同じ週にはバグバウンティの大幅増額も公表されています
提携の概要
OpenAIは2026年11月6日、セキュリティ企業Hacktronとの提携を発表しました。OpenAIのエンジニアとHacktronのセキュリティ研究者が共同で優先度の高い検証領域を選び、OpenAI自身のシステムに潜む脆弱性を探します。
きっかけになったのは、OpenAIが運営するSecurity Bug Bountyプログラムです。Hacktronの研究者が報告した脆弱性の影響度を評価した結果、より踏み込んだ協業に進んだと説明されています。
提携に伴い、HacktronはDaybreak Red経由でOpenAIのフロンティアモデルへのアクセスを拡大します。Daybreakは防御側の組織向けに提供されているセキュリティ製品で、OpenAIは前線の防御者に対して6か月間で10億ドル規模の補助付きアクセスを提供すると表明しています。
焦点は外部サービス連携
今回の検証で中心に据えられているのは、OpenAIのシステムがサードパーティのサービスとどう相互作用するかという点です。AIエージェントが新しい形でサービス同士を接続するようになるなか、その接続部分をより深く検証したいとOpenAIは述べています。
Hacktronのこれまでの研究も、アプリケーション、クラウドインフラ、アイデンティティ基盤が相互に作用する箇所で脆弱性を見つけてきました。個々の部品が安全でも、権限の受け渡しや信頼境界の設定が噛み合わない地点に穴が生まれる、という発見パターンです。
検証対象となるシステムの一覧は公開されており、Bugcrowd上のOpenAI Security Bug Bountyプログラムのページから確認できます。発見内容そのものや具体的な脆弱性の技術詳細は、今回の発表では開示されていません。
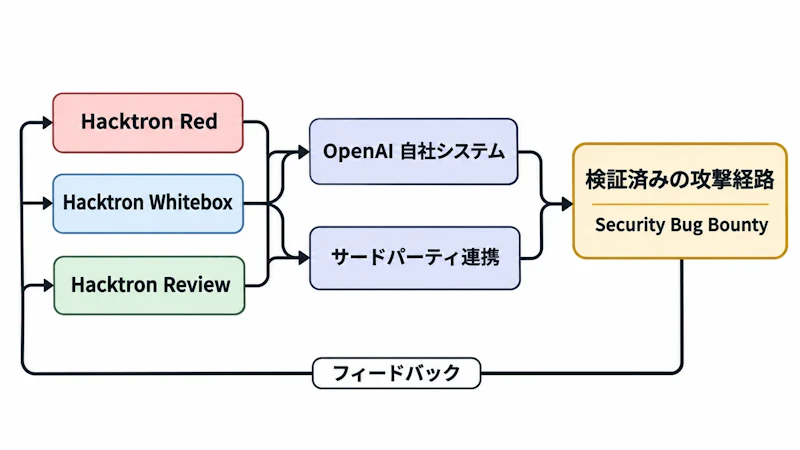
図1のように、検証は単一のシステム内部で完結しません。確認された脆弱性を連結して攻撃経路として成立するかを確かめる工程が、連携部分の評価では重みを持ちます。
Hacktronの製品構成
Hacktronは「AI時代の脅威に対するセキュリティ」を掲げ、コードレビュー、ペネトレーションテスト、レッドチームの各領域でAIエージェントを提供しています。公開されている製品は次の3つです。
- Red: 攻撃面全体を継続的にマッピングし、確認済みの脆弱性を攻撃経路として連結する
- Whitebox: ソースコードを使った白箱診断。呼び出しグラフを構築し、隔離環境で実際に悪用して裏付ける
- Review: プルリクエストをコードベース全体の文脈で解析し、修正パッチの作成と提出まで行う
いずれも悪用可能性を実証できたものだけを報告する方針で、トリアージ(報告の切り分け)作業を減らす点を訴求しています。価格はWhiteboxが10万行あたり約500ドル、Review Proが開発者1人あたり月額40ドルからで、オープンソース向けは無償です。
バグバウンティ増額と並行
OpenAIは11月2日に、バグバウンティの報奨金を引き上げています。medium、high、criticalの各区分で報奨金レンジの中央値が平均4倍以上になり、品質ボーナスや継続報告者向けのロイヤルティボーナスを掛け合わせる方式も導入されました。
深刻度 | 従来の支給例 | 新しい報奨額 |
|---|---|---|
Medium(ChatGPT) | 750ドル | 2,415ドル |
High(Prism) | 1,000ドル | 3,162.50ドル |
Critical(ChatGPT) | 6,500ドル | 51,577ドル |
Exceptional(ChatGPT) | 100,000ドル | 171,925ドル |
同じ週には、セキュリティ企業Cathedralの研究者が次回の社内セキュリティスプリントに参加することも公表されました。11月4日に発表されたLinuxカーネルの権限昇格948件の自律検出と合わせると、自社のモデルによる自動検証、外部企業との提携、独立研究者への報奨を三層で重ねる構図が見えてきます。
開発者にとっての示唆
AI機能を外部サービスに接続する開発では、個々のコンポーネントの堅牢性だけでは守りきれません。トークンのスコープ、権限委譲、信頼境界の引き方といった連携部分の設計が、攻撃面の大きさを左右します。
OpenAIが自社システムに加えてこの接続部分を明示的に検証対象へ含めたことは、同種の構成を採る開発者にとって検証計画の参考になります。一方で公開された情報は提携の枠組みにとどまり、契約条件や期間、検出件数の目標などは示されていません。実際の成果がどの程度公開されるかは、今後の発表を待つことになります。


