 AI-Papers
- CI/CDサービスのGitHub Actionsが悪意あるAxios v1.14.1をダウンロードし、OpenAIのmacOSアプリ署名ワークフローがコード署名証明書の漏洩リスクにさらされた
- ChatGPT Desktop、Codex、Codex CLI、AtlasのmacOS版で使用する証明書がローテーションされ、2026年5月8日以降は対象の旧バージョンが機能停止となる
- 根本原因はGitHub Actionsでバージョンを固定しないfloatingタグを使用し、新規パッケージの最低経過日数設定(minimumReleaseAge)を未設定だった設定ミスだった
事件の背景と経緯
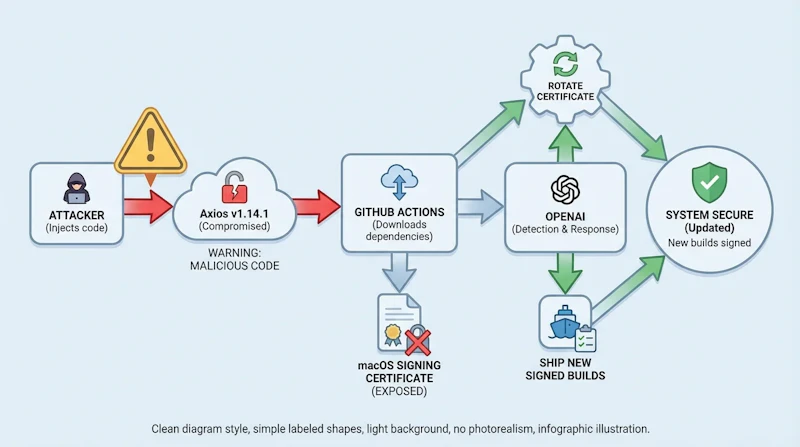
2026年3月31日(UTC)、JavaScriptの人気HTTPクライアントライブラリ「Axios」のnpmパッケージがサプライチェーン攻撃で侵害された。悪意あるコードが埋め込まれたAxios v1.14.1が公開され、このバージョンをダウンロードしたシステムが影響を受けた。Googleの脅威インテリジェンスレポートでは、北朝鮮と関連する脅威アクターによる攻撃と分析されている。
OpenAIのmacOSアプリ署名プロセスでは、CI/CDサービスのGitHub Actionsワークフローを使ってアプリにデジタル署名を付与している。このワークフローが悪意あるAxios v1.14.1をダウンロードして実行したため、ChatGPT Desktop、Codex、Codex CLI、Atlasの4つのmacOSアプリで使用するコード署名証明書が漏洩リスクにさらされた。コード署名証明書とは、ソフトウェアが正規の開発者から提供されたことをユーザーに証明するものだ。
OpenAIの調査では、タイミングや実行シーケンスなどの要因から証明書の実際の流出は起きていないと結論付けられた。それでも万全を期し、証明書を侵害済みとして扱いローテーションを決定した。ユーザーデータ、知的財産、公開ソフトウェアへの不正変更の証拠はいずれも確認されていない。
設定ミスが引き起こした侵害経路
今回の根本原因は、GitHub Actionsワークフローの設定ミスだった。2つの問題が重なっている。1つ目はバージョンを固定しないfloatingタグの使用で、特定のコミットハッシュではなく常に最新バージョンをダウンロードする設定になっていた。2つ目は、新規パッケージの最低経過日数設定(minimumReleaseAge)の未設定で、公開直後のパッケージを即座に利用する構成だった。
コミットハッシュを固定していれば、パッケージが悪意あるバージョンに置き換えられても既知のリビジョンのみを使用できる。minimumReleaseAgeを設定していれば、公開直後のバージョンを一定期間排除できた。いずれかの対策があれば、侵害を防げた可能性が高い。
影響範囲と対応措置
今回の影響はmacOS版の4つのアプリに限られる。iOS、Android、Windows、Linux版のアプリや各アプリのウェブ版は対象外だ。OpenAIはサードパーティのデジタルフォレンジクス・インシデントレスポンス企業と連携して調査を実施し、新しいコード署名証明書で署名した全macOSアプリの新ビルドを公開した。また、旧証明書を使った新規notarization(Appleによる公証)の停止をAppleと協力して進めている。
GartnerがAIアプリのセキュリティリスク増加を警告しているように、AIツールプロバイダーのツールチェーンを標的にしたサプライチェーン攻撃は拡大傾向にあり、依存パッケージの各段階でのセキュリティ検証が重要になっている。
スケジュールと推奨対策
2026年5月8日以降、旧証明書で署名されたバージョンは更新とサポートの対象外となり、機能しなくなる場合がある。旧証明書が完全に失効すると、そのバージョンのアプリは新規ダウンロードや初回起動時にmacOSのセキュリティ保護によりブロックされる。新証明書で署名された最初のバージョン(最低要件)は次のとおりだ。
- ChatGPT Desktop: 1.2026.051
- Codex App: 26.406.40811
- Codex CLI: 0.119.0
- Atlas: 1.2026.84.2
OpenAIは公式サイトまたはアプリ内更新機能のみからダウンロードするよう案内しており、メール、メッセージ、広告、サードパーティのダウンロードサイトからのインストーラーには注意が必要だ。セキュリティ研究者らは、今回の事案がAIツールプロバイダーを標的にしたサプライチェーン攻撃の増加傾向を示すと警告している。


