 AI-Papers
- UCSBらが有料28件・無料400件の計428件のAPIルーターを実測し、9件が応答に悪性コードを注入していたと報告
- おとりのAWS認証情報が17件のルーターで不正利用され、Ethereum秘密鍵では実際に資金が抜き取られた
- 50回目までは正常動作し51回目から攻撃する手口や、TLSが中継地点で解除される構造的欠陥が明らかに
APIルーターとは
Claude Code や Codex のようなAIエージェントを使う際、OpenAI や Anthropic に直接つなぐのではなく、サードパーティの中継サービスを挟む構成が広がっています。こうしたサービスは「APIルーター」と呼ばれ、複数のモデルへのリクエストを振り分けたり、公式より安い料金で利用枠を提供したりします。
米カリフォルニア大学サンタバーバラ校(UCSB)などの研究者らは、この中継層の安全性を実測した論文「Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain」を arXiv(arXiv:2604.08407)で公開しました。ITmedia NEWS が2026年11月19日に内容を紹介しています。
428件の実測で何が出たか
調査対象は有料28件と無料400件の計428件です。このうち9件(有料1件、無料8件)がAIの応答に悪性コードを注入していたことが確認され、9件中2件は検出を回避する仕掛けを備えていました。
研究チームはさらに、使われたら気付けるように仕込んだ「おとり」の認証情報を流しています。無料ルーターのうち17件でおとりのAWS認証情報が実際に不正利用され、Ethereum の秘密鍵を仕込んだケースでは1件で少額の入金分が実際に抜き取られました。おとりの中継サーバを設置した実験では、外部業者が無断でそれを経路に組み込み、440件の開発セッションから99件の認証情報が露出しています。
攻撃は2類型に分かれる
観測された手口は、応答そのものを書き換えるペイロード注入と、通信内容は変えずに秘密情報だけを抜くシークレット窃取の2類型に整理されました。前者はAIが返したコマンド内のURLを悪意あるものにすり替えたり、インストールするパッケージ名を requests から reqeusts のようにつづりの似た偽物へ差し替えたりします。
後者で狙われるのはAPIキー、AWSアクセスキー、GitHub トークン、仮想通貨の秘密鍵などです。応答が正しく返ってくるため、利用者側からは異常の手がかりがほとんど残りません。
50回目まで待つ検出回避
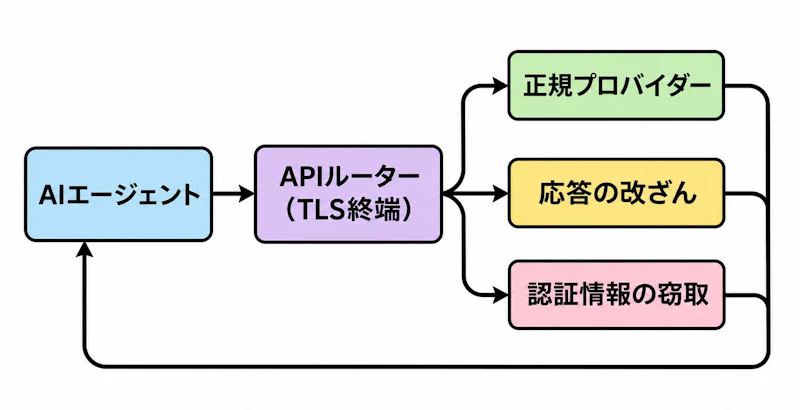
図1のように中継地点がすべてを見られる以上、問題は「いつ攻撃するか」だけになります。研究チームが確認した回避手口は、最初の50回は正常に動作して信用させ51回目から攻撃に転じるもの、エージェントが全自動で作業するいわゆる YOLO モードのときだけ攻撃するもの、Rust や Go のプロジェクトに限って攻撃するものでした。
いずれも、短時間の動作確認やサンプル的な検証では引っかかりません。安さや速さを理由に選んだ中継サービスが、本番作業に入った段階で初めて挙動を変える可能性があるということです。
TLS終端という構造的欠陥
根本にあるのは暗号化の切れ目です。利用者が接続先としてルーターを指定する構成では、TLS(通信の暗号化)が中継地点で解除されます。その結果、プロンプト、APIキー、AIが返すツール呼び出しの内容までが運営者に平文で見え、書き換えも可能になります。
加えて、主要なAIプロバイダーのAPIには応答が改ざんされていないことを証明するデジタル署名の仕組みがありません。つまり受け取った側には検証手段がないわけです。研究チームは、善意で運営されているルーターでも、流出したキーの使い回しやセキュリティの甘い別の中継サーバを経由することで同じ攻撃経路になり得ると指摘しています。
開発現場への示唆
利用者側で取れる現実的な手当ては、中継層を信頼の対象から外すことに集約されます。公式エンドポイントを直接使う、やむを得ず中継する場合はその環境に本番の認証情報を置かない、エージェントが提案したインストールコマンドやURLを実行前に目で確認する、といった運用が最低線になります。
AIエージェントの利用経路に潜むリスクという点では、AIチャット42サービスで会話が広告トラッカーに漏洩、21件で会話タイトルが流出という別の実測調査とも問題の形が重なります。モデルの性能や価格だけでなく、要求と応答がどの経路を通っているかが、そのままセキュリティ上の攻撃面になっているという状況です。


