 AI-Papers
- Googleが2026年10月1日付でOSS脆弱性報奨金プログラム(OSS VRP)を一時停止し、理由を「自動投稿の大幅な増加、その大半が無効」と説明しました
- AIが生成した根拠の薄い脆弱性報告が、Googleの担当者とOSSメンテナの確認作業を圧迫している構図が浮かび上がっています
- プログラムの今後については2027年第1四半期に詳細を案内する予定で、当面は他のバグバウンティプログラムの利用が案内されています
10月1日付で受付を停止
Googleは、オープンソースソフトウェアを対象とした脆弱性報奨金プログラム「Open Source Software Vulnerability Rewards Program(OSS VRP)」を2026年10月1日付で一時停止しました。TechCrunchが2026年10月4日に報じています。
Googleは停止の理由について、自動投稿が大幅に増加し、そのほとんどが有効な報告ではなかったためだと説明しています。再開するかどうかを含めた今後の方針は、2027年第1四半期に改めて案内するとしています。それまでの間、報告者にはGoogleが運営する他のバグバウンティプログラムを利用するよう促しています。
OSS VRPは2022年8月に始まった制度で、Googleが開発・公開しているオープンソースプロジェクトの脆弱性や、そのサプライチェーンに関わる問題を対象としてきました。報奨金は深刻度に応じて設定され、最高額は3万1337ドルです。つまり、今回の停止は実験的な小規模施策ではなく、4年続いた仕組みが運用上の理由で止まったことを意味します。
無効な報告が増えた理由
バグバウンティは、外部の研究者が見つけた脆弱性を金銭的報酬と引き換えに受け取る制度です。成立の前提には、報告を1件ずつ人間が読み、再現性を検証するという工程があります。報告の総量が増えても、検証に必要な人的コストは自動では減りません。
そこに、大規模言語モデル(Large Language Model、LLM)を使ったコード解析やエージェントが加わりました。コードを読ませて「脆弱性らしきもの」を列挙させ、それらしい文面に整えて投稿する作業は、ほぼコストゼロで繰り返せます。一方で、LLMは存在しない関数や到達不能なコードパスを事実であるかのように書く、いわゆるハルシネーション(もっともらしい誤りの生成)を起こします。Tom's Hardwareの報道によれば、今回問題となった報告の大半は無効か、こうした幻覚を含むものでした。
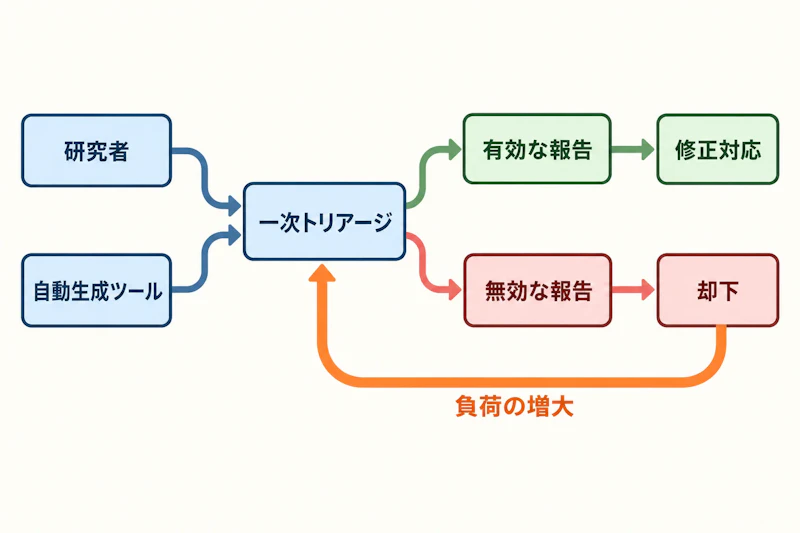
図1のように、報告の入り口が人間だけでなく自動生成ツールにも開かれると、負荷はトリアージ(一次選別)の工程に集中します。却下された報告は成果を生まないまま、検証の時間だけを消費するためです。報告者側は投稿コストがほぼゼロであるのに対し、受け手側のコストは1件ごとに発生するという非対称性が、制度の持続性を直接削る形になります。
OSSメンテナが負う実務コスト
影響はGoogleの社内チームにとどまりません。OSS VRPはオープンソースプロジェクトを対象とするため、報告の確認にはプロジェクトのメンテナが関わります。多くのOSSメンテナは無償または少人数で運用しており、確認作業の増加はそのまま開発リソースの減少につながります。
脆弱性報告は、内容が不確かでも無視しにくい性質を持ちます。本物を見落とせば実害が出るため、メンテナは疑わしい報告にも目を通さざるを得ません。この「無視できなさ」こそが、低品質な自動投稿を受け取る側にとって重い負担になる理由です。AIエージェントの普及がもたらす副作用が、運用コストという形で表面化した例と言えます。
報奨金制度の設計が問われる
今回の停止は、報奨金制度そのものの見直しを各運営者に迫る材料になります。制度設計上、検討対象になりやすい論点は次のとおりです。
- 報告者の本人確認や実績に応じた投稿権限の段階化
- 無効報告を繰り返したアカウントへの投稿制限
- 再現手順や実証コードの添付を必須とする受付要件
- AI支援の利用有無を申告させる開示ルール
- 一次選別を自動化し、人手は検証に充てる運用への転換
いずれも報告のハードルを上げる方向であり、善意の研究者にとっては手間が増えます。制度の目的は脆弱性を早く見つけることにあるため、選別を厳しくしすぎれば本来拾うべき報告まで取りこぼしかねません。この調整をどこで取るかが、再開時の設計の焦点になります。
なお、AIを使った脆弱性調査そのものに価値がないわけではありません。問題は、検証を経ていない出力をそのまま人間に投げる使い方にあります。AIエージェントが外部とやり取りする場面でのリスク整理については、プロンプトインジェクションとは?AIエージェント時代の攻撃手法と多層防御対策を解説もあわせて参考になります。
2027年Q1の判断に向けて
Googleは他のバグバウンティプログラムについては継続しており、停止はOSS VRPに限定されています。ただし、自動投稿の増加はGoogle固有の事情ではなく、外部から報告を受け付けるすべての窓口に共通する課題です。2025年7月の時点で、複数のバグバウンティプログラムが同種の問題に直面していることはすでに指摘されていました。
2027年第1四半期に示される方針が、受付要件の厳格化にとどまるのか、報奨金の配分や対象範囲そのものを変えるのかは現時点では不明です。外部からの脆弱性報告を受け取る仕組みをどう維持するかという問いは、OSSのセキュリティ体制を支える基盤に関わります。


