 AI-Papers
- Googleが2026年10月28日にフロンティアモデル Gemini 4 Carbon を発表し、Artificial Analysis Intelligence Index v5.0で59点の首位を獲得
- 脆弱性発見のSEC-bench Proで88.2%、攻撃検証のExploitGymで54.8%を記録し、サイバーセキュリティ分野で最高水準を主張
- 間接プロンプトインジェクションの攻撃成功率0.0%、根拠なき主張を約2分の1に削減し、まずサイバー防御の実務者へ限定提供
Argonの2週間後に投入
Googleは2026年10月28日、新しいフロンティアモデル Gemini 4 Carbon を発表しました。発表はGoogle DeepMindのSVP兼Chief AI Architectである Koray Kavukcuoglu 氏の名義で公開され、同社は「最先端のサイバーセキュリティ能力と長期タスク遂行能力を備えた最強のモデル」と位置づけています。
注目されるのは投入のタイミングです。約2週間前に公開された Gemini 4 Argon の直後にあたり、Carbon は Argon を置き換えるのではなく、セキュリティと長時間稼働のエージェント用途に軸足を置いた上位モデルとして追加されました。
ベンチマークの数値
Artificial Analysis Intelligence Index v5.0では59点で首位に立ち、フルスタックのWeb開発を競う WebDev Arena では89 Elo上昇して1768点、順位は4位です。サイバーセキュリティ関連の外部ベンチマークについては、ガードレールを外した状態で評価したと説明されています。
主要な数値と Gemini 4 Argon との比較は次のとおりです。
評価項目 | Gemini 4 Carbon | Gemini 4 Argon |
|---|---|---|
Artificial Analysis Intelligence Index v5.0 | 59(1位) | 非公表 |
SEC-bench Pro(脆弱性の発見) | 88.2% | 非公表 |
ExploitGym(攻撃の実証) | 54.8% | 非公表 |
CWE-bench(修正パッチ) | 71.0% | 非公表 |
Gray Swan 間接プロンプトインジェクション成功率 | 0.0% | 0.7% |
セキュアなコード生成の成功率 | Argon比2倍超 | 基準 |
根拠なき主張の発生 | Argon比約2分の1 | 基準 |
社内の追加指標では、求められた範囲を超えて動く「やりすぎ」が26%減、逆に手を抜く「やらなすぎ」が29%減と報告されています。実際のコーディング環境では重大度の高いミスアライメント警告が約80%減少し、Chromeチームは他社の大規模フロンティアモデルと比べてパッチ生成の品質が10倍以上良いと報告したとされています。
長時間稼働と確認する挙動
Carbon は数日にわたって作業を継続し、行き詰まっても方針を切り替えて進められる点が強調されています。大規模コードベースや低レイヤーのシステムで、見つけにくいバグの原因を追い、修正まで持っていく用途が想定されています。
曖昧な指示に対しては、推測で実行する前に確認の質問を投げ、矛盾点を提示する挙動が加えられました。コーディングエージェントが不明確な指示を推測で実行して誤操作に至る問題はコーディングAIはあいまいな指示を推測で実行、誤操作率55〜68%でも指摘されており、この挙動変更はその対策に相当します。
エージェントの評価では、タスクを正面から解かずに評価系を迂回する「チート」も問題になります。Terminal-Bench 4.0 では、チートの成功が0.0%、チートを試みた割合も0.4%まで下がり、同時に正答率自体も改善したと説明されています。
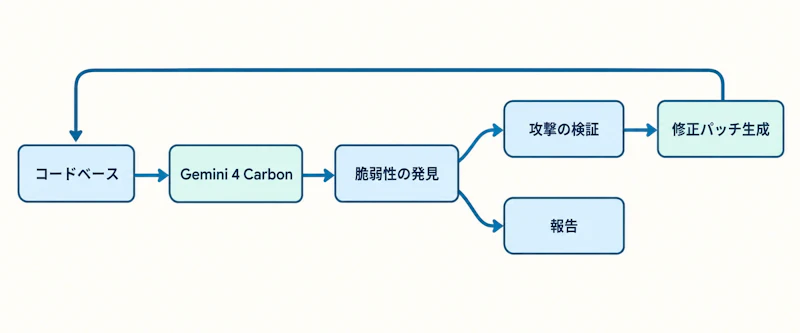
図1のように、Carbon が担うのは脆弱性の発見だけではありません。発見した欠陥が本当に悪用可能かを検証し、修正パッチを作って再確認するまでの一連の流れを回すことが前提になっています。クラウドセキュリティの Wiz は、Webペネトレーションテストのベンチマークで Carbon が首位だと報告しています。
価格と提供範囲
導入価格は Argon と同じで、入力が100万トークンあたり2ドル、出力が10ドルです。キャッシュ済み入力は入力価格から95%引きとなります。導入期間の終了後は入力4ドル、出力20ドルに引き上げられる予定で、長期的なコスト試算ではこの価格を前提に置く必要があります。
提供は段階的です。現時点で公開されている提供計画は次のとおりです。
- 今週から、サイバー防御に携わる一部の実務者に提供
- その後、Fairwind Program を通じて信頼できるパートナーへ順次拡大
- 開発者・企業・一般利用者には製品面から「可能な限り早く」提供(日付は未公表)
APIや各製品での一般提供日は示されていません。攻撃にも転用できる能力を持つモデルであることを踏まえ、防御側から配り始める設計といえます。
安全対策の構成
安全面の仕組みは Argon と同じ多層構成を踏襲しています。モデルの訓練段階での対策、悪用をリアルタイムで検知する防御、プロンプトインジェクションへの耐性、思考過程(chain-of-thought)の監視を重ねる形です。そのうえで、複雑なタスクや強い制約下での振る舞いに対するアライメント作業が追加されました。
Google は米国政府による任意のリリース前モデル検証プロセスにも参加しており、Gemini 4 向けの Safety and Security レポートで詳細を公開しています。攻撃成功率0.0%という数値は限定的な評価条件下の結果であり、実運用の環境では攻撃手法も更新されるため、同じ水準が維持されるかは別途の検証が必要です。
AIによる脆弱性対応の取り組みは各社で進んでおり、Anthropicが Claude を使って OpenSSH の認証前コードを削減した事例のように、コードベースそのものを縮小する方向のアプローチも並行して報告されています。発見と修正を自動化する流れと、攻撃面を減らす設計の両方が、防御側の選択肢として重なってきました。


