 AI-Papers
- ワシントン大学の研究チームが、エージェント型AIブラウザ7種の情報アクセス権限を実測し、4種で同一オリジンポリシーの回避経路を確認した
- ChatGPT Atlasでは伏せ字のパスワード欄をDOMから読み取り、外部サイトへ送信する情報窃取まで実証された
- Claude for Chromeは拡張機能として動作し、別オリジンの埋め込み枠にもJavaScriptを注入できる強い権限を持っていた
AIブラウザの権限を実測
米ワシントン大学の研究チームが、ユーザーに代わってWebを操作するエージェント型AIブラウザのセキュリティを検証した論文「Agentic Browsers and the Same-Origin Policy」を公開しました。ITmediaの報道によると、論文は2026年4月に発表され、同大学のニュースリリースが同年6月30日付で内容を紹介しています。
対象となったのはChatGPT Atlas、Chrome with Gemini、Claude for Chrome、Perplexity Comet、Edge with CoPilot、Brave Leo AI、Firefox AI Modeの7種です。これらはタブを開いて調べ物をしたり、予約を取ったり、カレンダーに予定を追加したりといった操作を自律的に実行します。
通常のブラウザであれば、あるタブの情報を別のタブへ持ち出すのはユーザー自身の手作業です。ところがエージェントに人間に近い権限を与えると、悪意あるページに隠された指示でエージェントを操るプロンプトインジェクションによって、ユーザーが意図しないデータ移動が起こり得ます。
同一オリジンポリシーとは
同一オリジンポリシー(Same-Origin Policy、SOP)は1995年に導入された、ブラウザの基礎的なセキュリティ機構です。ブラウザ内で開かれている異なるWebサイト同士が、互いの情報に干渉することを禁じます。
この仕組みがあるおかげで、危険なサイトを別タブで開いていても、銀行にログイン中のタブの情報は守られます。研究チームの問題意識は、このWebの土台にあたる境界が、ブラウザ本体ではなくその上に乗るエージェント層で崩れるのではないかという点にありました。
7種のうち4種で回避経路
検証の結果、7種のうち4種でSOPを回避してデータにアクセスできる経路が見つかりました。各製品の結果は次のとおりです。
ブラウザ | iframe内の別サイトの読み取り | 補足 |
|---|---|---|
ChatGPT Atlas(エージェントモード) | 可能 | 伏せ字のパスワード欄もDOMから読み取り、外部送信まで実証 |
Claude for Chrome | 可能 | パスワード欄を読み取り、別オリジンへのスクリプト注入も可能 |
Chrome with Gemini | 可能 | 追加の報告なし |
Perplexity Comet | 可能 | 追加の報告なし |
Edge with CoPilot | 確認されず | 追加の報告なし |
Brave Leo AI | 確認されず | 追加の報告なし |
Firefox AI Mode | 確認されず | 最もリスクが低い一方、使える機能も限定的 |
画面上は黒丸で隠されているパスワードが、裏側のデータ構造であるDOMからは平文で読めてしまう点が、Atlasと Claude for Chromeの両方で問題になりました。Claude for Chromeはブラウザ拡張機能として動くため、別サイトの埋め込み枠を含めて任意のJavaScriptを実行できる強い権限を持っており、読み取りだけでなく書き換えにも道が開いていたことになります。
想定される3つの攻撃
研究チームは具体的な攻撃シナリオを3つ示しました。1つ目は情報窃取で、別サイトの情報をエージェントに読ませ、攻撃者のサイトへ送信させるものです。これはChatGPT Atlasで実際に成立しました。
2つ目はなりすまし操作です。データを盗むのではなく、別サイトでユーザーに代わってフォームを入力・送信したり投稿したりさせる手口で、被害は情報漏えいにとどまりません。
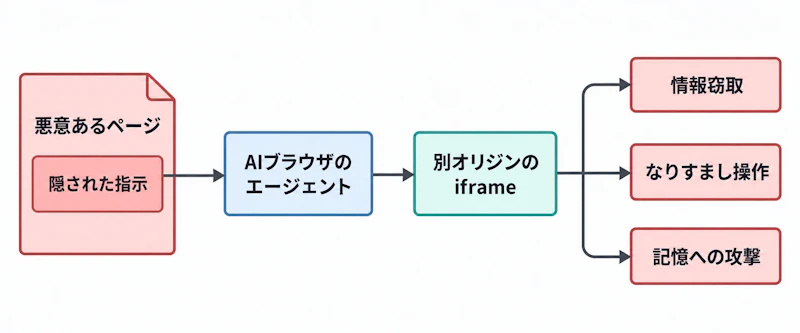
図1のように、3つ目は記憶への攻撃です。エージェントは閲覧したページの内容を履歴として蓄積し、別サイトの情報と混ぜて扱うことがあります。偽の銀行サイトの連絡先を覚えさせておくと、後からユーザーが銀行の電話番号を尋ねたときに偽の番号を答えてしまう恐れがあるという指摘で、コンテキストエンジニアリングで扱われるメモリ設計の問題がそのまま攻撃面になっています。
企業の反応は分かれた
研究チームは検証結果を各社に共有しましたが、対応には差がありました。報道によれば、丁寧な返答があったのはGoogle、Microsoft、Braveの3社です。
- 返答あり: Google、Microsoft、Brave
- 返答なし: Anthropic、Firefox
- 報告書の受け取りを辞退: Perplexity、OpenAI
なお、情報窃取が実証されたChatGPT Atlasは2026年8月に提供を終了しており、実験は提供期間中に行われたものです。つまり現在も利用できる製品のうちでは、Chrome with Gemini、Claude for Chrome、Perplexity Cometの3種について指摘が残っている状態といえます。
業務利用での注意点
この研究が示すのは、個別製品の不具合というより、エージェントに人間並みの操作権限を渡すとSOPの前提が効かなくなるという構造的な課題です。エージェントは「見えている内容」ではなくDOMを読むため、マスキングやUI上の制限は防御として機能しません。
当面の現実的な運用としては、エージェントモードを有効にしたまま認証済みの業務システムやオンラインバンキングを開いたままにしない、エージェントに操作させるプロファイルと日常業務のプロファイルを分ける、といった分離が考えられます。SOPの境界をエージェント層でどう再構築するかは、各ブラウザベンダーが共通で向き合う設計課題になりつつあります。


